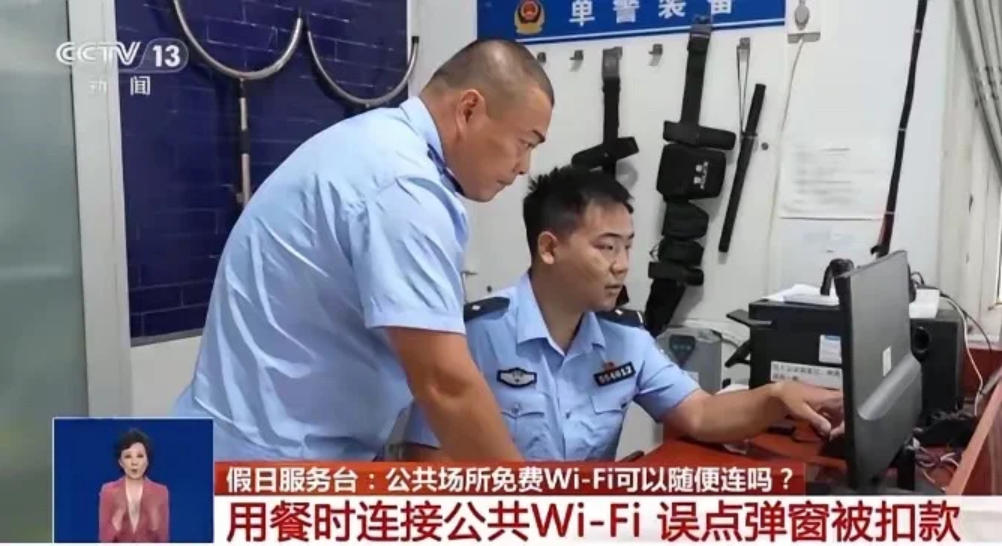
湖北荆州公安县的谭女士,那天早上跟亲友在早餐店嗦粉。店里 Wi-Fi 没密码,她顺手就把手机连上了。
手机刚一联网,屏幕上蹦出个 “签到领红包” 的小窗。她心想店家挺会做生意,伸手就点了过去。
粉还没嗦完,手机短信响了,银行卡连着收到三笔扣款提示,一共被划走 850 多块,收款单位的名字她闻所未闻。最让她脊背发凉的是:全程不需要输入任何密码,也没收到过任何验证码。
接到报案后,警方顺着资金流水展开排查,结果却出乎所有人的意料。这既非黑客入侵,也不是信用卡盗刷。事实真相是:她点击的那个所谓的 “签到红包”,根本不是现金福利,而是某保险公司一款小额意外险的自动投保确认界面。
她那一瞬间的点击,在系统逻辑里被判定为本人确认投保三份保险。由于钱款走的是她手机里早已授权的 “免密支付” 通道,因此全程不弹密码框、不发送验证码。
换言之,这 850 块钱并非被技术黑客暗中窃取,而是她在毫不知情的情况下,被诱导“自愿”购买了三份毫无察觉的保险产品。
这套诱导消费的机制究竟狡黠在哪里?不妨将其拆解为三个层级:
其一,它将“支出”伪装成了“收益”。面对屏幕上突如其来的红包弹窗,大众普遍会产生点击领取的本能反应,很少有人会意识到点一下竟然意味着花钱。等回过神来,扣款订单早已生成。
其二,它精准绕过了用户心智里的安全防线。许多人以为不连陌生 Wi-Fi 就安全,可这次并非黑客攻击;以为不输密码就万无一失,殊不知自己早已开启了小额免密。买早餐、坐地铁、充值会员时开通的“小额免密支付”,往往在不经意间留下了安全隐患;至于验证码防线,走正规保险投保流程甚至无需短信验证。
其三,它在流程上挂着“合规”的羊皮。保险公司具备合法牌照,广告服务商拥有资质,那个误导性的弹窗在法律层面被包装成了一份“投保确认页”。
谭女士报警后,经警方协调,保险公司最终将资金原路退回。但假设她当时没有留意短信通知、没有及时选择报警呢?这 850 块钱可能就真的“投保成功”了,后续每月甚至还可能自动扣款续保。
建议大家立刻检查手机中的安全设置:
打开常用支付软件,进入“设置”中的“支付设置”,仔细盘查“免密支付/自动扣款”列表。里面很可能存留着许多早被遗忘的授权小程序、公众号、会员订阅或是保险产品,及时关闭不必要的授权。
这次案件最值得警惕之处,并非简单的“不要连接公共 Wi-Fi”,而是新型的技术诱导模式已经摸透了用户的日常习惯。不需要破解手机密码,不需要下载恶意木马,只需趁着人在放松防备的时刻,顺手点击一个伪装成优惠的按钮即可完成划款。
看似不经意的陷阱,往往就潜伏在日复一日的快捷支付流程里。谭女士的损失得以追回属幸事,但并非每一次侥幸都能迎回正果。
牢记这一条防线:天下没有免费的午餐,面对手机弹出的任何“签到”、“领钱”或“抽奖”提示,在未看清具体条款与扣款金额前,切勿随意点击。